2026年10月27日来源:信管网 作者:cnitpm
信息安全工程师案例分析当天每日一练试题地址:www.cnitpm.com/exam/ExamDayAL.aspx?t1=6
往期信息安全工程师每日一练试题汇总:www.cnitpm.com/class/27/e6_1.html
信息安全工程师案例分析每日一练试题(2026/10/26)在线测试:www.cnitpm.com/exam/ExamDayAL.aspx?t1=6&day=2026/10/26
点击查看:更多信息安全工程师习题与指导
信息安全工程师案例分析每日一练试题内容(2026/10/26)
阅读下列说明和图,回答问题1至问题3,将解答填入答题纸的对应栏内。
【说明】
密码学的基本目标是在有攻击者存在的环境下,保证通信双方(A和B)之间能够使用不安全的通信信道实现安全通信。密码技术能够实现信息的保密性、完整性、可用性和不可否认性等安全目标。一种实用的保密通信模型往往涉及对称加密、公钥密码、Hash函数、数字签名等多种密码技术。
在以下描述中,M表示消息,H表示Hash函数,E表示加密算法,D表示解密算法,K表示密钥,SKA表示A的私钥,PKA表示A的公钥,SKB表示B的私钥,PKB表示B的公钥,||表示连接操作。
【问题1】(6分)
用户AB双方采用的保密通信的基本过程如图2-1所示。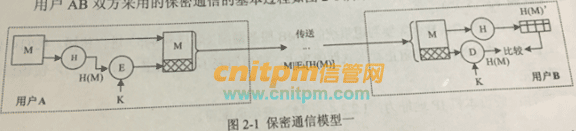
请问图2-1所设计的保密通信模型能实现信息的哪些安全日标?图2-1中的用户A侧的H和E能否互换计算顺序?如果不能互换请说明原因:如果能互换请说明对安全目标的影响。
【问题2】(4分)
图2-2给出了另一种保密通信的基本过程: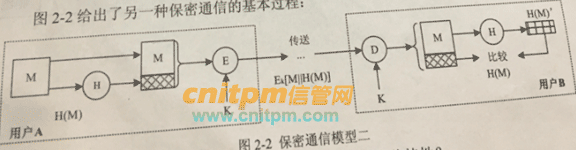
请问图2-2设计的保密通信模型能实现信息安全的哪些特性?
【问题3】(5分)
为了在传输过程中能够保障信息的保密性、完整性和不可否认性,设计了一个安全通信模型结构如图2-3所示: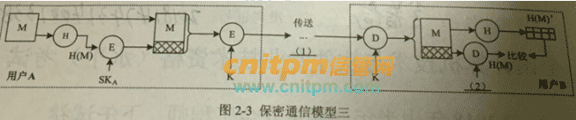
请问图2-3中(1),(2)分别应该填什么内容?
信管网考友试题答案分享:
信管网user************:
完整性;不能;如果先加密再hash,加密的单向性低于hash可能会导致加密之后的密文容易被攻击者找到碰撞值(明文不一样但是加密后密文一致)这就会导致后续hash值也一样,但是原文已经被篡改了。完整性,保密性1.用户a用用户b的公钥pkb加密
2.pka
信管网user************:
机密性、完整性
不能,hash函数很难被逆吹解密出来。完整性,机密性<br /><img src="http://pic.cnitpm.com/upload/2026/10/tbimg/10-18/1792255644.jpg" />
信管网_忆_墨**:
保密完整不可否认
不能,应该换了之后的发送给别人的解密顺序就变成了先解密而不是先校验身份了保密完整可用
信管网user************:
可以互换,可以实现安全目标的完整性。实现了信息的保密性和完整性。1、ek[m||eska(h(m))]
2、pka a的公钥
信管网user************:
保密性,可用性
否,如果互换了,右侧的解密顺序也应该变换保密性,可用性ekm//ska【h(m)】
ska
温馨提示:因考试政策、内容不断变化与调整,信管网提供的以上信息仅供参考,如有异议,请考生以权威部门公布的内容为准!


 信息安全工程师
 导航