2026年10月02日来源:信管网 作者:cnitpm
信息安全工程师案例分析当天每日一练试题地址:www.cnitpm.com/exam/ExamDayAL.aspx?t1=6
往期信息安全工程师每日一练试题汇总:www.cnitpm.com/class/27/e6_1.html
信息安全工程师案例分析每日一练试题(2026/10/1)在线测试:www.cnitpm.com/exam/ExamDayAL.aspx?t1=6&day=2026/10/1
点击查看:更多信息安全工程师习题与指导
信息安全工程师案例分析每日一练试题内容(2026/10/1)
阅读下列说明和图,回答问题1至问题3,将解答填入答题纸的对应栏内。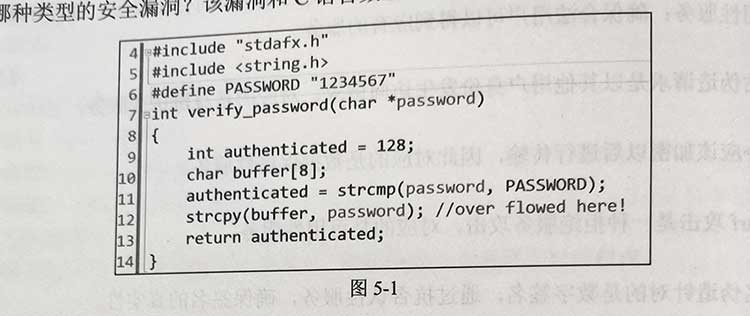
信管网考友试题答案分享:
信管网user************:
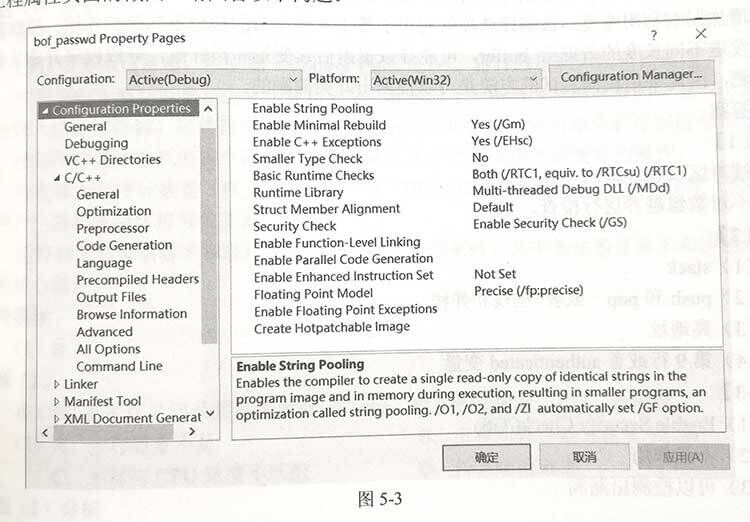
/gs 缓冲区安全检查(buffer security check)对"不含缓冲区的 char 定义"(如单个 char 变量、或小于 5 字节的 char 数组)不起缓冲区溢出限制作用;而对"局部字符串缓冲区"(元素大小 1~2 字节、整个数组 ≥ 5 字节的 char 数组),/gs 才会插入安全 cookie 进行检测。
信管网fjnb****:
存在缓冲区溢出
与 char buffer[8]有关
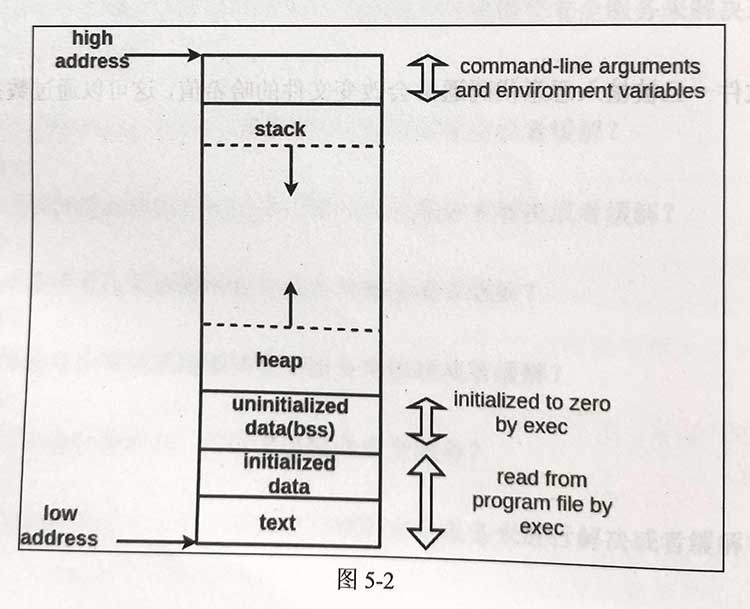
1.stack
2..压栈弹栈
3.往高地址增长
4.第九行1.编译器栈保护
2.还起作用
3.可以检测出
信管网user************:
缓冲区栈溢出
数组越界
stack
push和pop压栈和弹栈
高地址
第九行
enable security check
不起作用
可以
信管网fjnb****:
缓冲区溢出
strcpy函数,直接将输入的字段进行复制,若超出了最大内存限制,将会向外溢出,覆盖变量,
2.出栈,压栈
往高位置的地方生
char buffer[8]高危代码检测。
是的。
可以。通过模仿黑客渗透,可以发现,缓冲区溢出
信管网fjnb****:
栈缓冲区溢出
strcpy不限制输入长度1.uninitializeddata(bss)
2.压栈,堆栈
3.往高地址
4.char buffer[8]1·安全编译
2.是
3.可以。模糊测试通过已有的,漏洞特征库进行自动化测试,通过输入超过限制字节的字符可以发现缓冲区溢出
温馨提示:因考试政策、内容不断变化与调整,信管网提供的以上信息仅供参考,如有异议,请考生以权威部门公布的内容为准!


 信息安全工程师
 导航