2026年09月14日来源:信管网 作者:cnitpm
信息安全工程师案例分析当天每日一练试题地址:www.cnitpm.com/exam/ExamDayAL.aspx?t1=6
往期信息安全工程师每日一练试题汇总:www.cnitpm.com/class/27/e6_1.html
信息安全工程师案例分析每日一练试题(2026/9/13)在线测试:www.cnitpm.com/exam/ExamDayAL.aspx?t1=6&day=2026/9/13
点击查看:更多信息安全工程师习题与指导
信息安全工程师案例分析每日一练试题内容(2026/9/13)
【说明】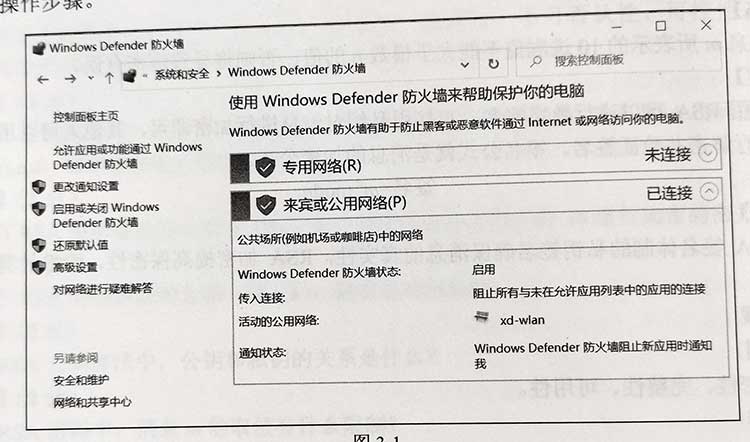
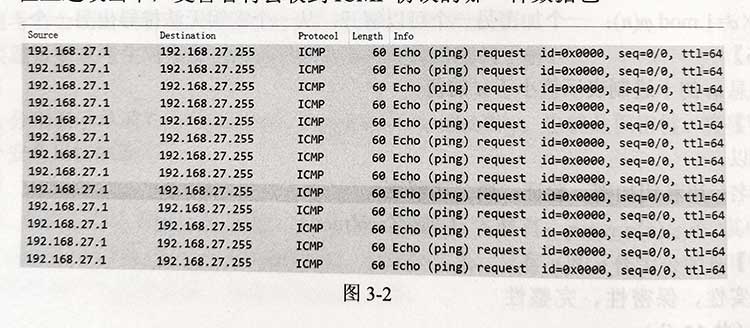
在图3-4的端口和协议设置界而中,请分别给出“协议类型(P)”“协议号(U)”“本地端口(L)”“远程端口(R)”的具体设置值。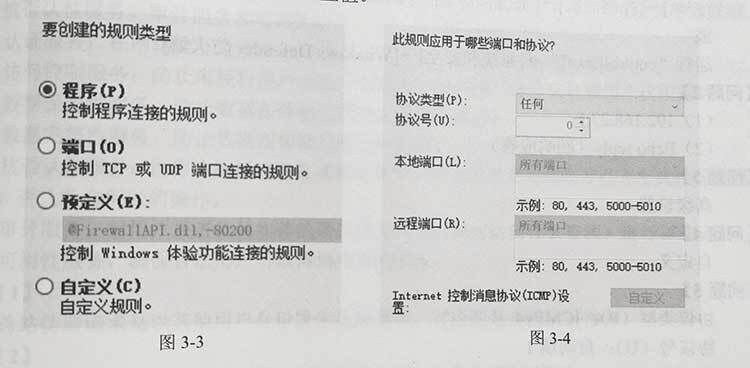
信管网考友试题答案分享:
信管网cnit**************:
系统和安全 windows defender安全策略192.168.27.255
type为8的请求包
信管网user************:
打开设置。进入控制板面,点击防火墙192.168.27.255
ping开启阻止所有与未在允许应用列表中的应用连接端口
信管网cnit**************:
控制面板找到windows defender防火墙或c:\windows\fonts<br><br><br>192.168.27.255<br><br>ping包<br><br>高级设置
信管网user************:
控制面板--系统和安全--windows defender 防火墙<br>192.168.27.255 ping<br>高级设置<br>自定义<br>ping 所有端口 所有端口
信管网user************:
控制面板--系统和安全--windows defender 防火墙<br>192.168.27.255 ping<br>高级设置<br>自定义<br>ping 所有端口 所有端口
温馨提示:因考试政策、内容不断变化与调整,信管网提供的以上信息仅供参考,如有异议,请考生以权威部门公布的内容为准!


 信息安全工程师
 导航